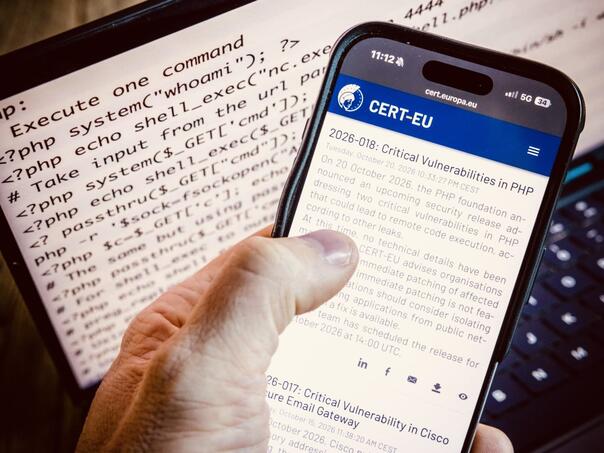

Vlade širom svijeta i vodeće globalne tehnološke kompanije, uključujući Amazon, preduzimaju hitne mjere zaštite svojih sistema nakon otkrića kritičnih sigurnosnih ranjivosti u programskom jeziku PHP – tehnološkom stubu na kojem počiva ogroman dio modernog weba.
Prema procjenama kompanije za cyber sigurnost Wiz, potencijalno je ugroženo čak „oko 70 posto interneta“. Zbog ozbiljnosti situacije, nekoliko evropskih država preventivno je obustavilo rad pojedinih javnih online servisa, dok je i Wikipedia bila prinuđena privremeno ugasiti dijelove svoje platforme. Ove vanredne mjere prate zvanične preporuke vlada, uključujući i administraciju SAD-a, koja je apelovala na privremeno gašenje stranica i servisa ukoliko zakrpe nije moguće implementirati odmah.
Ranjivost otkrivena uz pomoć vještačke inteligencije
Stručnjaci iz Wiza ovaj propust ocjenjuju kao „najozbiljniji ikada detektovan pomoću AI tehnologije“. Tehnologiju za pronalazak slabosti osigurao je OpenAI, odakle naglašavaju da je riječ o jednom od najznačajnijih sigurnosnih izazova u novijoj historiji. Paralelno, britanske vlasti potvrdile su da intenzivno procjenjuju razmjere izloženosti svojih sistema.
PHP (Hypertext Preprocessor) pokreće milione internet stranica, platforme za elektronsku trgovinu, Wikipediju, kao i WordPress – najrasprostranjeniji CMS na svijetu. Kada posjetilac pristupa takvom sajtu, PHP u pozadini obrađuje i isporučuje podatke. Otkrivena ranjivost omogućava napadačima preuzimanje potpune kontrole nad web serverima bez ikakve autentifikacije, kao i krađu povjerljivih podataka.
Paul Spain, izvršni direktor kompanije Gorilla Cyber Security, upozorio je za BBC da bi napadači mogli iskoristiti vještačku inteligenciju za automatizaciju i drastično ubrzanje napada, što ugrožava milione stranica širom svijeta. Curenje detalja o propustu tokom sedmice natjeralo je zajednicu developera PHP-a na hitnu objavu informacija i izradu sigurnosnih rješenja. Iz OpenAI-ja upozoravaju na dvosjekli mač ove tehnologije: AI omogućava munjevito pronalaženje ranjivosti, ali hakerima pruža jednako moćne alate za kreiranje ofanzivnih napada.
Šta napadači mogu učiniti?
Posljedice zloupotrebe ovog propusta mogu biti katastrofalne. Kako objašnjava Alan Woodward, profesor u Centru za cyber sigurnost Univerziteta u Surreyju, napadač iskorištavanjem ranjivosti može ubaciti zlonamjerni kod direktno na server i „u suštini raditi šta god želi“.
To podrazumijeva masovnu krađu ličnih i finansijskih podataka, neovlašten upad u povezane segmente mreže, kao i postavljanje skrivenih ulaza (backdoor) koji napadačima omogućavaju nesmetan povratak u kompromitovani sistem čak i nakon što se primarni propust sanira. Stručnjaci stoga apeluju na administratore web servera širom svijeta da hitno primijene dostupna ažuriranja i provjere integritet svojih mreža.